21 octobre 2026
Temps de lecture : 2 min
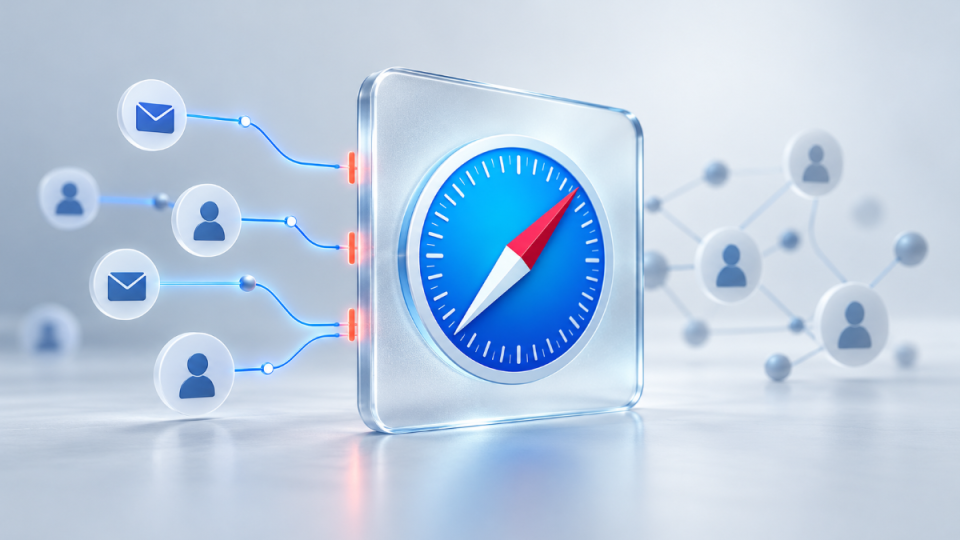
Pour Apple, la disparition des cookies tiers ne doit pas laisser place à un suivi fondé sur l’adresse e-mail. Dans un billet publié le 19 octobre sur le blog de WebKit, les équipes du moteur de Safari expliquent pourquoi elles bloquent les connexions aux infrastructures de résolution d’identité.
Cette prise de parole intervient après les blocages signalés par The Trade Desk, concernant plusieurs domaines utilisés notamment par Unified ID 2.0, ID5, LiveRamp, Permutive et Audigent. Apple confirme désormais sa politique : dans les versions 27 d’iOS, d’iPadOS, de macOS et de visionOS, Safari et WebKit bloquent l’accès réseau aux infrastructures de résolution d’identité afin d’empêcher le suivi entre sites. Le blocage s’effectue au niveau du domaine, pour éviter qu’une simple modification de la requête permette de le contourner.
Le raisonnement d’Apple tient en un constat : bloquer les cookies tiers ne suffit plus à empêcher le suivi publicitaire. La résolution d’identité permet de relier l’activité d’un internaute sur plusieurs sites, voire plusieurs appareils, à partir d’informations comme son adresse e-mail ou son numéro de téléphone.
Dans le fonctionnement décrit par WebKit, un tiers récupère l’adresse e-mail renseignée lors d’une connexion ou d’une inscription à une newsletter, puis renvoie au site un identifiant qui lui est associé. Celui-ci peut ensuite servir à construire un profil ou à cibler des publicités. Se déconnecter ou se désabonner ne supprime pas, souligne Apple, les informations déjà conservées par cet intermédiaire.
L’entreprise considère qu’un utilisateur ne s’attend pas à ce que son adresse soit transmise à un tiers pour d’autres usages lorsqu’il s’inscrit à un service. C’est toutefois la lecture défendue par Apple : le billet ne détaille pas les pratiques de chaque fournisseur ni les mécanismes de consentement qu’ils peuvent mettre en place.
Apple affirme ne pas chercher à empêcher un site de personnaliser ses services avec ses propres données. Sa cible est l’intermédiaire capable de rapprocher les informations détenues par plusieurs entreprises.
Même lorsque chaque entreprise limite son utilisation à ses données first party, explique WebKit, le prestataire central peut disposer d’informations provenant de plusieurs sites et appareils. Il possède ainsi une capacité de rapprochement et de ciblage dont ses clients ne disposent pas individuellement.
Cette distinction oppose directement la logique d’Apple à celle des fournisseurs d’identifiants alternatifs. Dans notre article, Mathieu Roche, cofondateur et directeur général d’ID5, dénonçait une attaque contre le modèle économique du web financé par la publicité et appelait l’entreprise à dialoguer avec le secteur.
Le billet clarifie l’intention d’Apple, mais ne répond pas à toutes les inquiétudes opérationnelles. Il ne publie ni la liste des domaines concernés ni les modalités permettant de contester leur blocage.
Surtout, il ne traite pas du cas des domaines qui servent aussi à diffuser des publicités, au-delà de la résolution d’identité. C’était précisément l’un des problèmes soulevés par The Trade Desk avec adsrvr.org : bloquer une infrastructure peut affecter d’autres fonctions que le suivi des internautes.
Apple explicite donc sa politique de protection de la vie privée. Reste à savoir comment elle entend gérer les conséquences de son application sur les autres usages de ces infrastructures.
Topics
TOUS LES MATINS, RECEVEZ UNE DOSE D'ADTECH, D'EVENEMENTS, D'INNOVATIONS, MEDIA, MARKETING...
Je découvre les newsletters Minted !